Critères de choix d’un logiciel de contrôle d’accès
Comparez les logiciels selon les droits, les portes, la vidéo et la continuité de service : des critères concrets pour choisir selon vos sites.
 Écrit par Anis TrikiCEO et cofondateur de Sentrallia
Publié le
12 min de lecture
Sommaire6 sections
Pour choisir un logiciel de contrôle d'accès, une fiche de fonctions ne suffit pas : les critères décisifs se vérifient sur vos portes, vos contrôleurs et vos procédures. Les défauts d'un logiciel se repèrent par des essais menés avant de signer.
Compatibilité et architecture selon les sites
Le bon logiciel dépend d'abord de vos sites : leurs flux de personnes, les menaces envisagées et le niveau de protection recherché. Un entrepôt ouvert la nuit n'a pas les mêmes besoins qu'un siège administratif. C'est donc l'inventaire de l'existant qui sert de point de départ.
L'existant à vérifier avant le choix
Avant de raccorder quoi que ce soit, recensez ce qui est déjà en place sur chaque site. Ce relevé permet d'écarter les solutions de contrôle d'accès qui imposeraient de tout remplacer :
- Portes et verrouillage : serrure, gâche ou ventouse, contact de porte et bouton de sortie.
- Contrôleurs et lecteurs : marque, modèle et technologies de badge qu'ils acceptent.
- Identifiants : badges, cartes et codes déjà distribués au personnel.
- Réseau et équipements voisins : liaisons entre les sites, interphones, caméras et asservissements incendie.
Un fournisseur peut annoncer qu'il est compatible avec vos cartes sans que l'ensemble lecteur, contrôleur et logiciel fonctionne réellement chez vous. Demandez les matrices de compatibilité, puis organisez un essai sur les équipements installés. La fréquence RFID ne suffit d'ailleurs pas à établir la sécurité : à 125 kHz comme à 13,56 MHz, il faut aussi examiner le protocole et la protection contre la copie.
Autonome, centralisé ou distribué
Il existe plusieurs types de systèmes. Une installation autonome prend la décision au niveau de la porte, ce qui suffit pour un petit local. Dès que vous gérez plusieurs bâtiments, une plateforme centralisée garde des droits cohérents d'un site à l'autre et regroupe la supervision.
Centraliser l'administration ne veut pas dire que chaque ouverture passe par le serveur. Dans une architecture distribuée, les contrôleurs décident sur place à partir des droits qu'ils ont déjà reçus.
| Architecture | Lieu de la décision | Usage adapté |
|---|---|---|
| Autonome | À la porte | Installation simple |
| Centralisée | Administration commune | Cohérence des droits et supervision multisite |
| Distribuée | Dans les contrôleurs, avec les droits déjà reçus | Plusieurs sites dépendant moins du réseau |
Sentrallia gère les portes et les droits de plusieurs sites depuis un même logiciel, puis écrit ces droits dans chaque contrôleur. L'administration est donc commune, tandis que la décision d'ouvrir reste prise sur place, au contrôleur.
Une mise en œuvre multimarque vérifiable
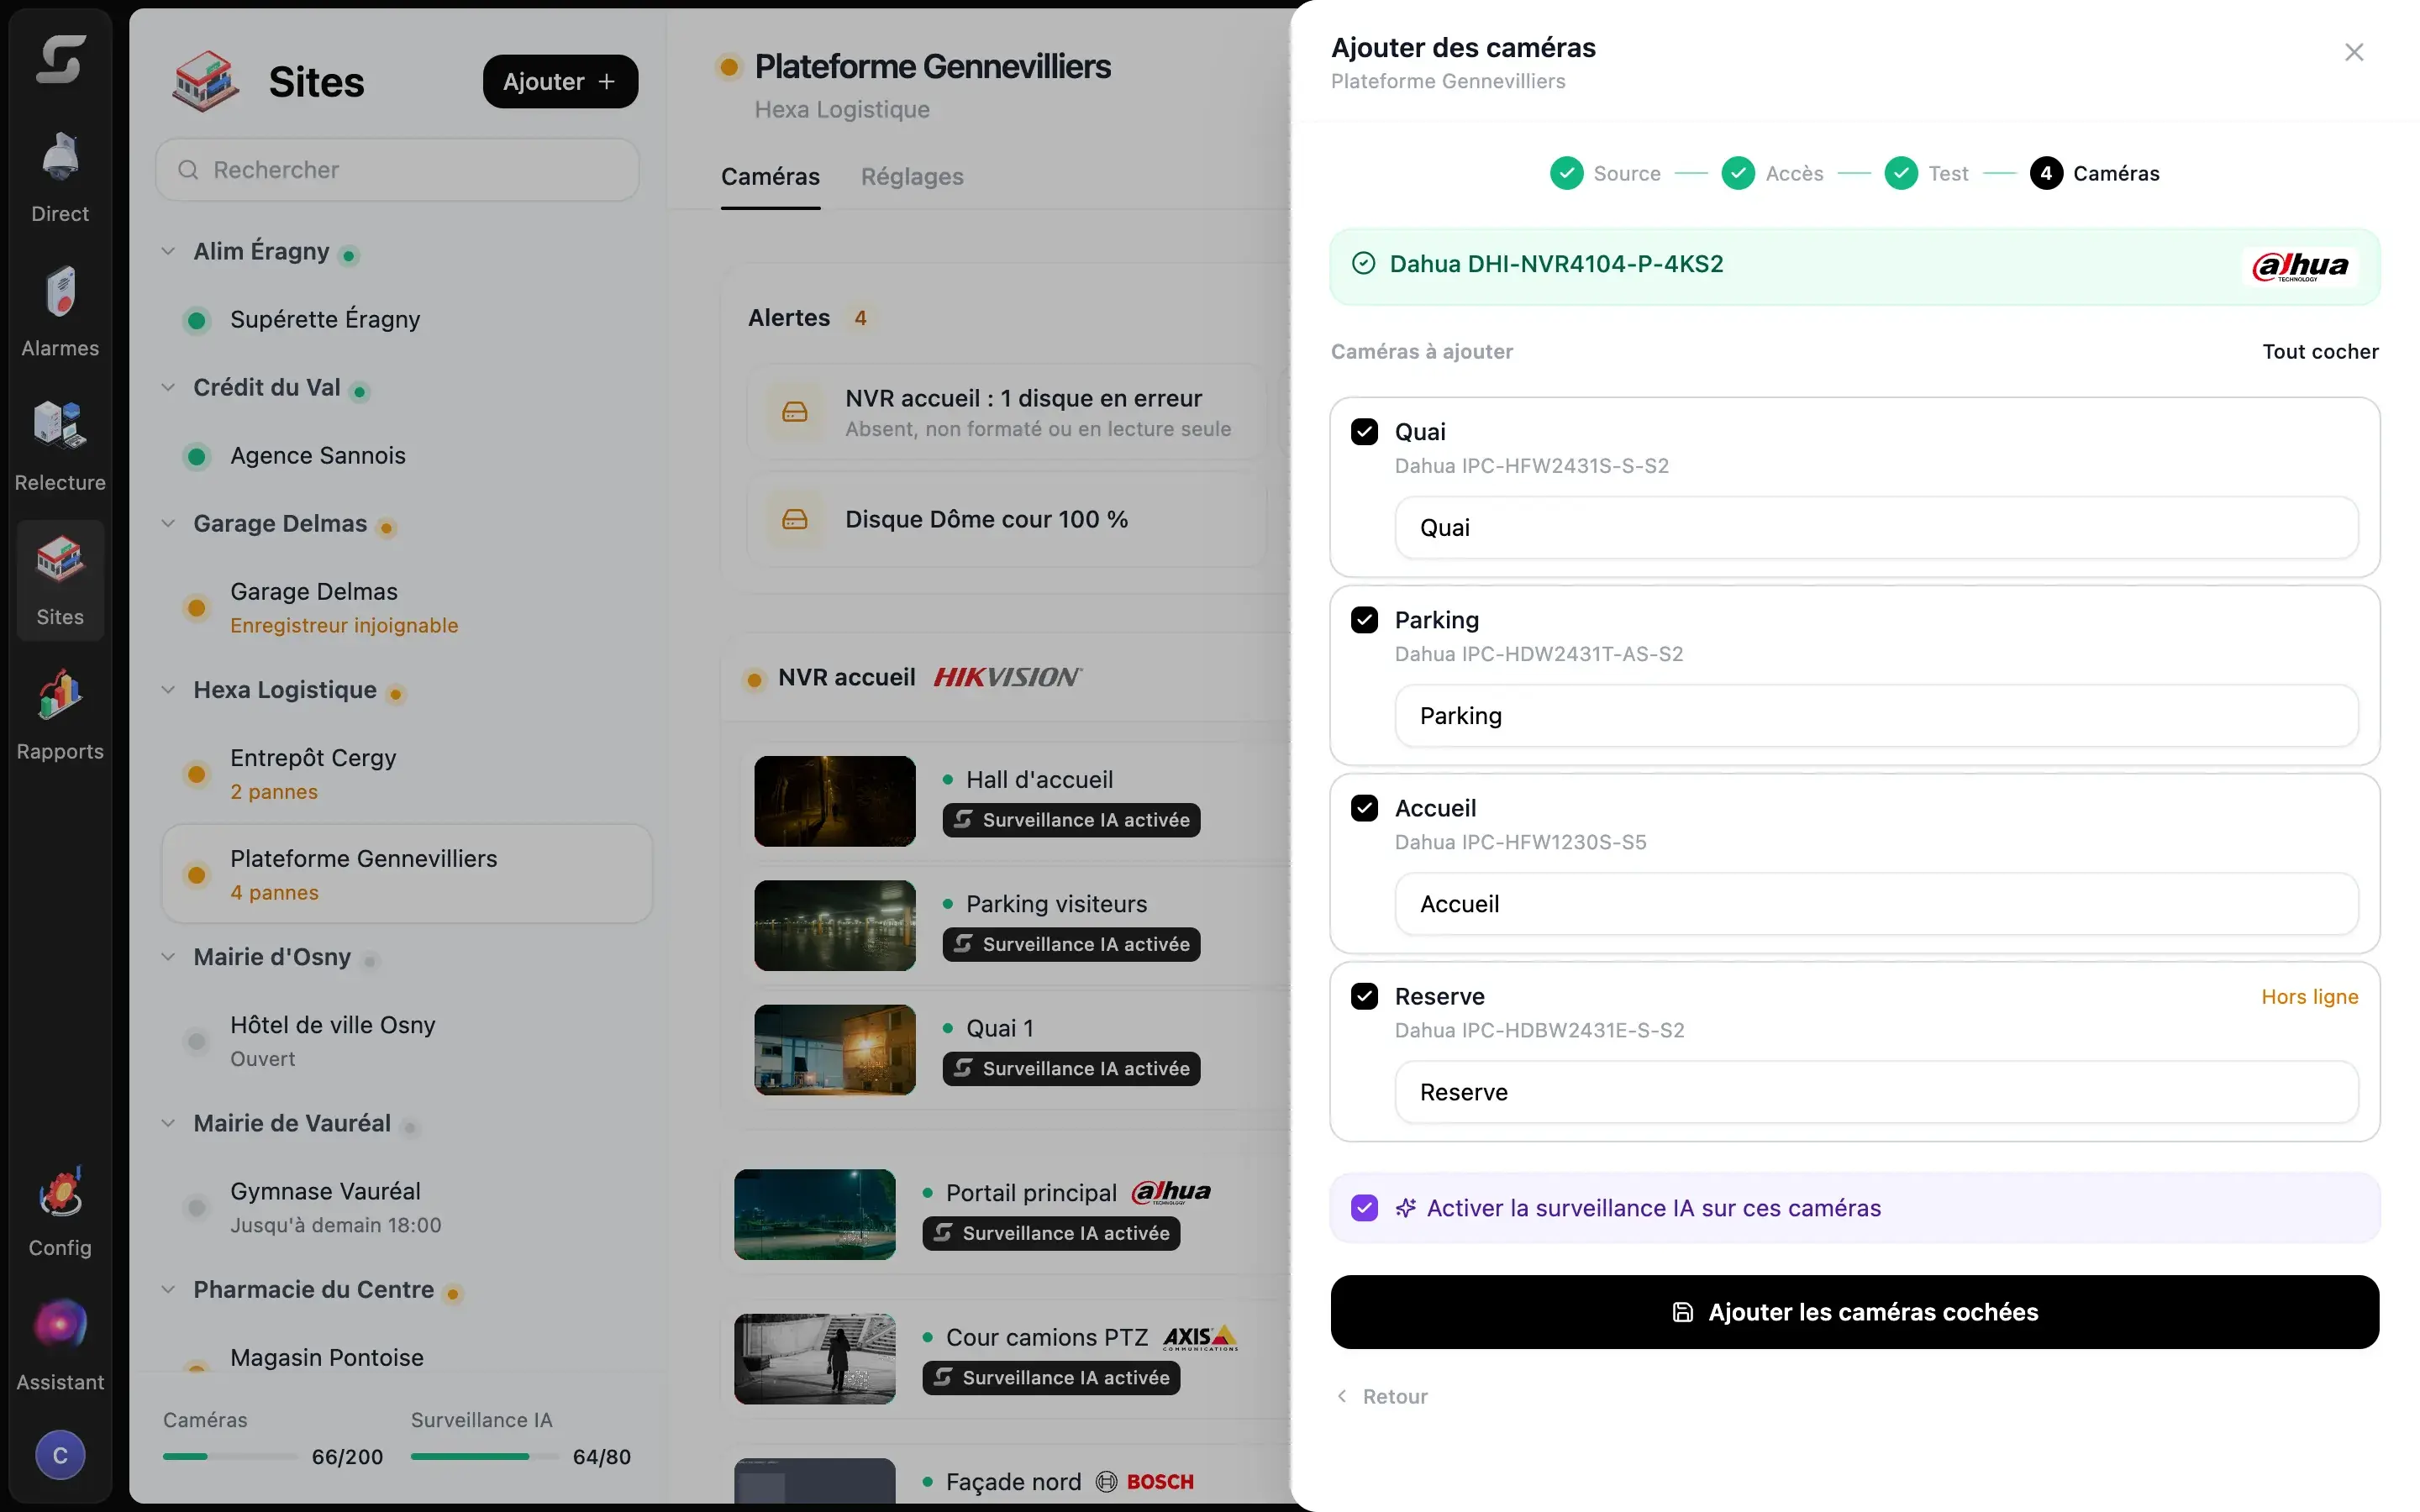
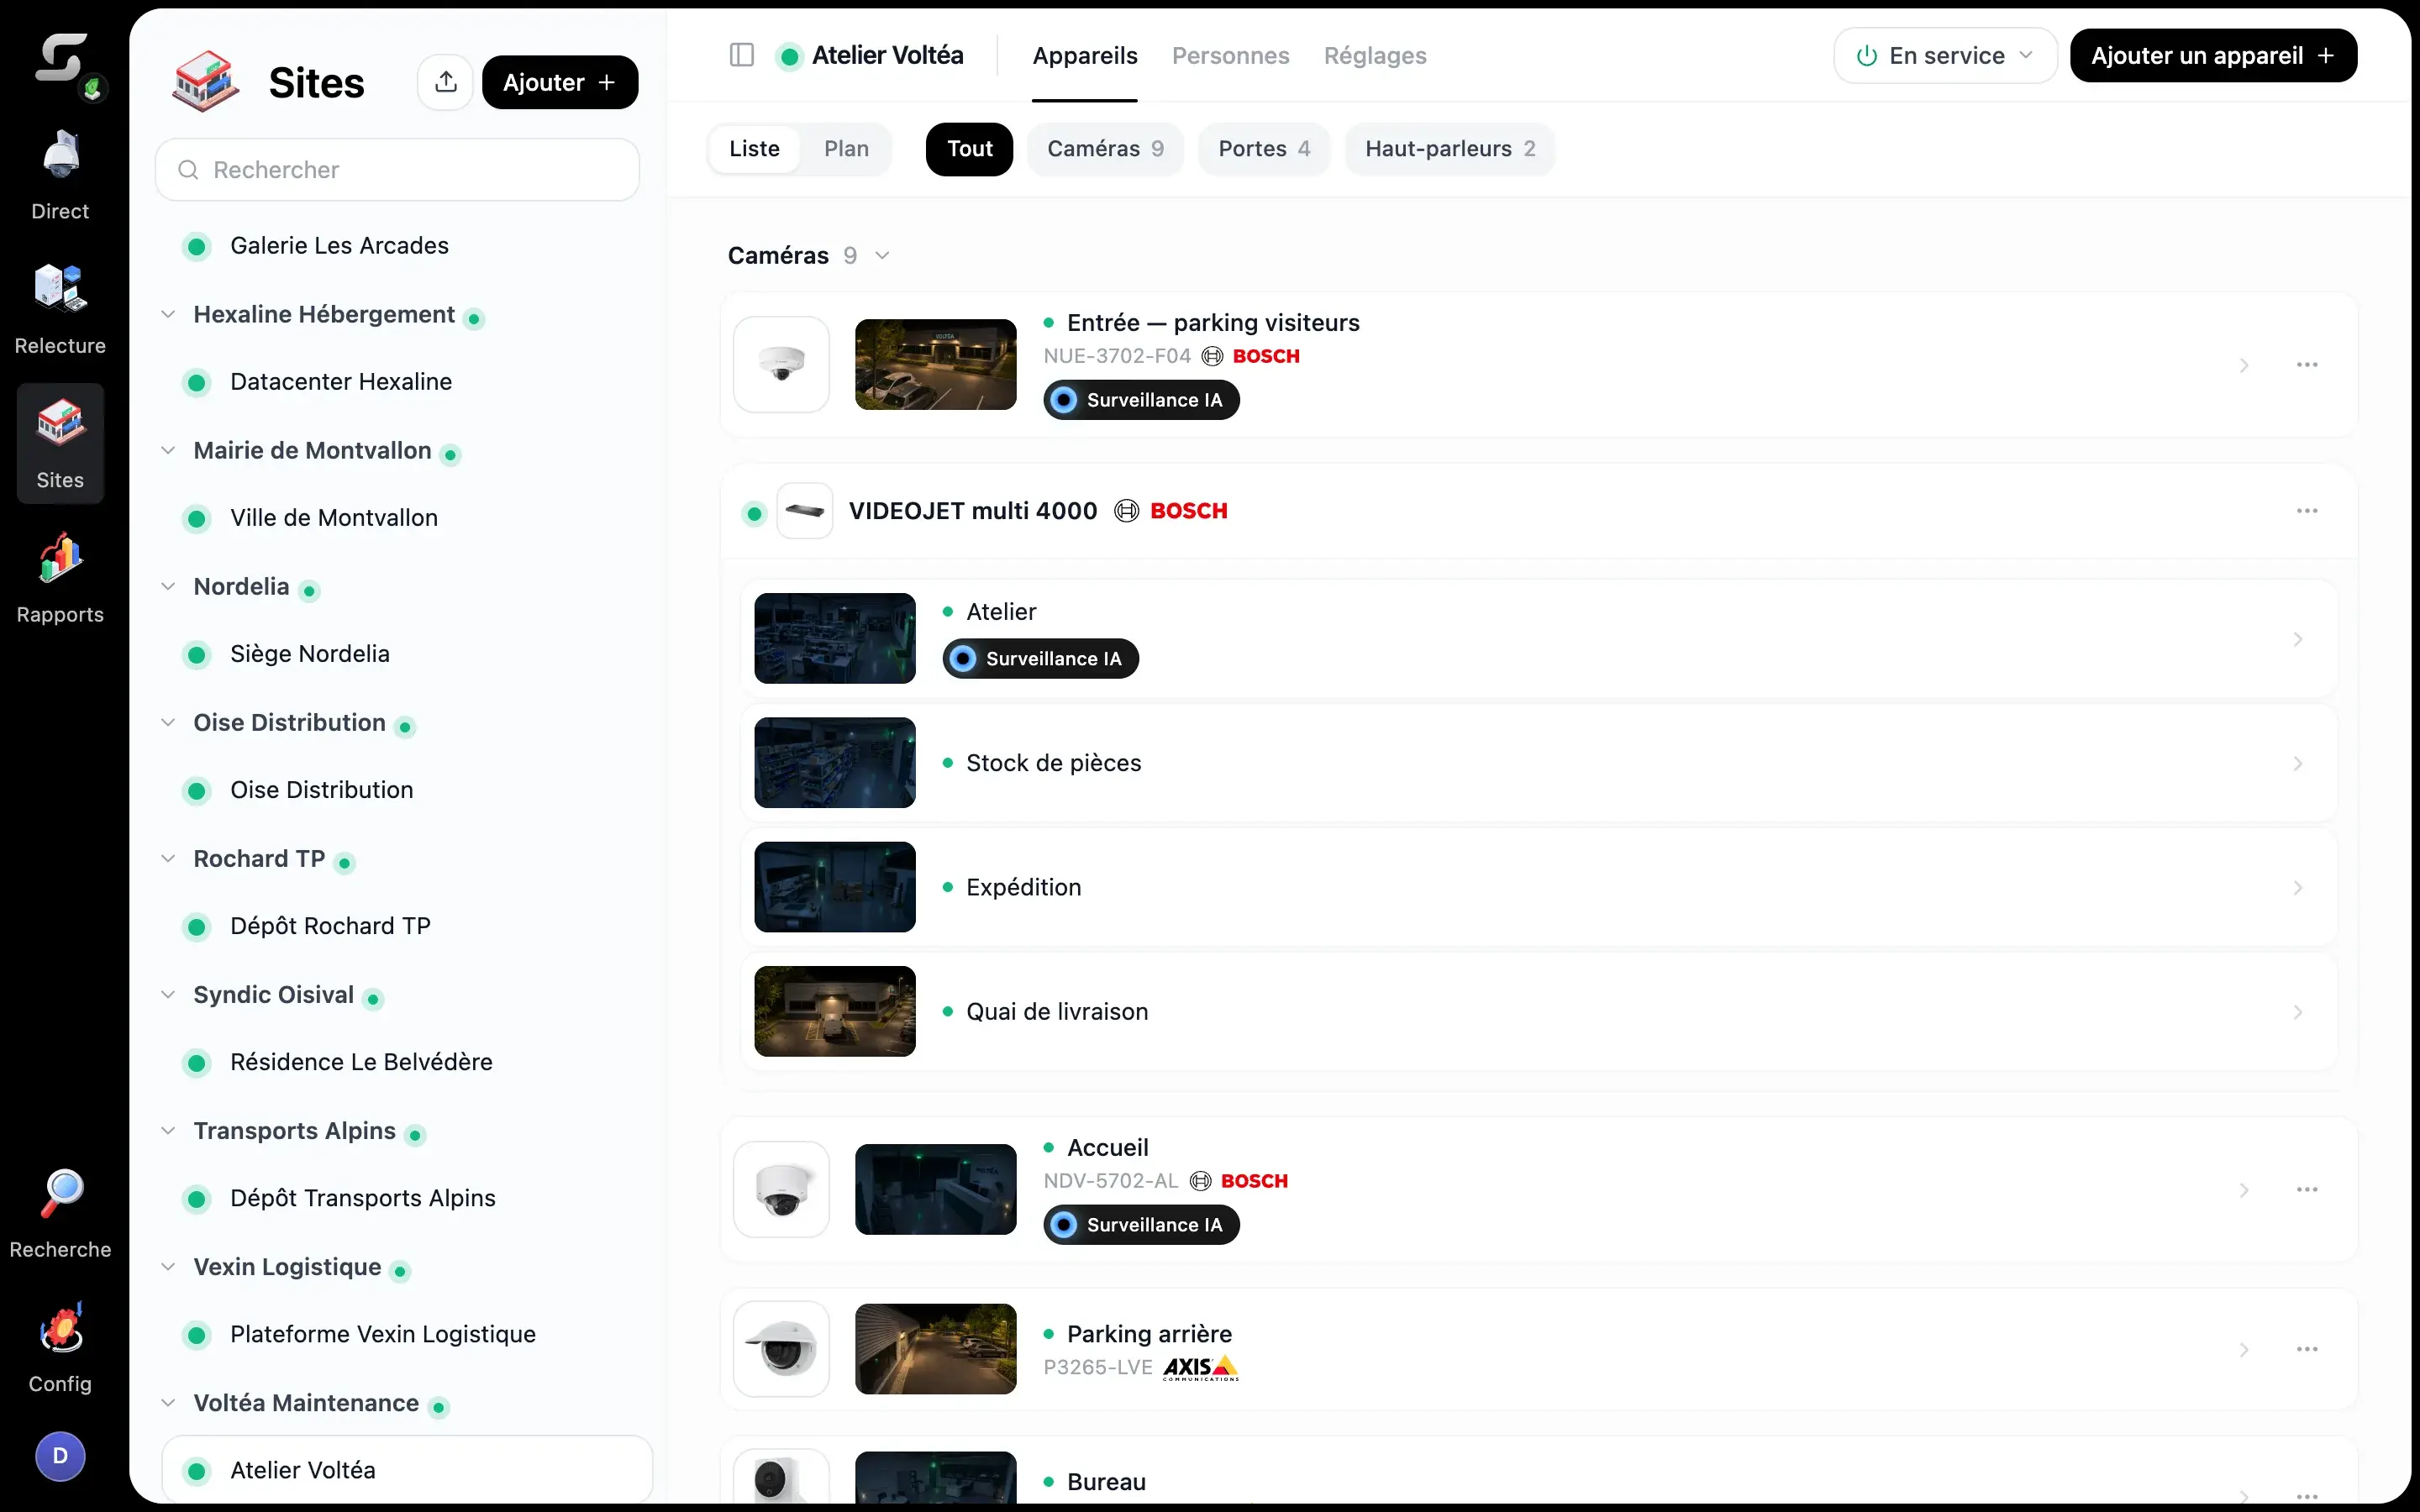
Un logiciel par marque de contrôleur oblige l'opérateur à passer d'un écran à l'autre. Sentrallia réunit les portes, les badges et les interphones de plusieurs marques dans le même outil que les caméras. Il gère les contrôleurs 2N, Axis, ZKTeco et ONVIF, comme le détaille la présentation du contrôle d'accès multimarque.
La mise en œuvre doit toutefois être prouvée lors d'un essai. Vérifiez sur place que les droits sont bien écrits dans le contrôleur, que les passages remontent et que la porte obéit aux commandes. Sentrallia livre la machine et l'installe sur le site du client, qui n'a rien à installer. Il reste à contrôler les prérequis réseau, les capacités et l'export des données.
Droits et identifiants sans accès résiduel
Une fois l'architecture validée, la question devient : qui peut ouvrir quoi, et jusqu'à quand ? C'est dans la gestion des droits que se cachent les accès oubliés : un badge perdu qui fonctionne encore, un prestataire parti qui garde son accès.
Un contrôle d'accès basé sur les rôles
Le contrôle d'accès basé sur les rôles, ou RBAC, rattache les autorisations à une fonction plutôt qu'à une suite d'exceptions accordées au cas par cas. Chaque utilisateur reçoit ainsi uniquement les accès dont sa mission a besoin : c'est le principe du moindre privilège.
Sentrallia applique cette logique au moyen de groupes, chacun associé à des réglages précis :
- Portes autorisées : la liste des portes définie pour le groupe.
- Horaires d'accès : des plages horaires qui tiennent compte des jours fériés.
- Identifiant individuel : un badge ou un code attribué à chaque personne.
Le RBAC concerne aussi l'administration du logiciel, car un opérateur n'a pas à gérer tous les sites. Côté exploitation, Sentrallia attribue des droits par rôle et chaque client ne voit que ses propres sites, un fonctionnement décrit dans la page sur la gestion des sites et des droits.
Badge perdu et retrait des droits
Lors de votre comparaison, testez tout le cycle de vie d'un identifiant : création, modification, suspension et suppression. Avec Sentrallia, un badge perdu se bloque en quelques clics. Pour vérifier le retrait, supprimez un droit puis présentez le badge à chaque porte concernée, en notant le moment où chaque contrôleur le refuse. Une liaison réseau coupée peut en effet retarder la réception de ce retrait.
Prestataires et missions limitées
Un prestataire dont l'accréditation n'a pas de date de fin conserve un accès qui ne sert plus à rien. Sentrallia limite son accès à quelques portes jusqu'à la fin de sa mission, et permet aussi d'accorder un accès pour une semaine. Pour une mission longue, l'ANSSI préconise un badge à durée de validité limitée, à renouveler.
Selon la CNIL, la liste des personnes autorisées doit être tenue à jour pour chaque zone. Votre essai doit donc reproduire un départ de prestataire et confirmer que son accès a réellement disparu.
Comportement des portes et alertes associées
Des droits bien définis ne servent à rien si l'opérateur ne voit pas ce qui se passe à la porte. Un système de contrôle d'accès doit montrer l'état de chaque porte et permettre d'agir sur elle, y compris pendant un incident.
Commandes et états de chaque porte
Sentrallia affiche l'état de chaque porte en direct. D'un clic, l'opérateur peut l'ouvrir, la verrouiller ou la laisser ouverte pendant 15 minutes : c'est utile, par exemple, pour une livraison. Une porte peut aussi rester libre pendant les heures d'ouverture.
Pour chaque type de porte, testez ensuite les réactions attendues, notamment en accès autorisé, refus, porte forcée, porte maintenue ouverte et panne.
Verrouillage général sans entraver l'évacuation
Ne pas pouvoir agir sur tout un site en une seule fois ralentit la réponse à un incident. Sentrallia restreint les accès d'un site ou le verrouille entièrement en un geste, et les issues de secours restent libres.
Un verrouillage général doit tout de même être essayé porte par porte, y compris depuis l'intérieur. L'article R4227-6 du Code du travail, en vigueur depuis le 1er mai 2008, impose qu'une porte verrouillée sur un lieu de travail s'ouvre de l'intérieur sans clé, par une manœuvre simple. Dans un établissement recevant du public, verrouiller une sortie de secours relève notamment de l'article CO 46 et demande l'avis de la commission de sécurité.
Une alerte de porte avec son image
Lorsque la vidéo et le contrôle d'accès sont dans deux outils séparés, l'alerte de porte forcée arrive sans image exploitable. Sentrallia signale immédiatement une porte forcée ou restée ouverte, avec l'image de la caméra correspondante.
À l'écran du poste opérateur, l'intégration doit encore faire ses preuves. Déclenchez une alerte, puis demandez à l'opérateur de retrouver la bonne porte, la caméra associée, l'heure et l'image utile.
Cet essai suppose que les horloges soient alignées. L'ANSSI rappelle que les horloges du contrôle d'accès et de la vidéo doivent être synchronisées dès lors que leurs informations sont croisées. Sans cela, une image décalée de quelques secondes ne permet pas une protection fiable.
Continuité et traçabilité vérifiables
Après les alertes, reste à vérifier deux points : ce que font les portes quand l'infrastructure tombe en panne, et la capacité à expliquer chaque événement après coup. Ces deux critères se testent, ils ne se supposent pas.
Des portes actives sans réseau
Si un service de contrôle d'accès doit interroger le serveur à chaque ouverture, une coupure du réseau suffit à bloquer l'activité. Sentrallia écrit les droits dans chaque contrôleur, ce qui produit plusieurs effets :
- Passages maintenus : une coupure ne bloque pas les personnes déjà autorisées.
- Limite à connaître : un contrôleur privé de liaison peut encore appliquer un droit dont il n'a pas reçu le retrait.
Ce dernier point rappelle que fonctionner hors ligne et révoquer immédiatement sont deux capacités différentes. Votre procédure doit donc prévoir le cas d'un badge perdu pendant une coupure.
Un plan de secours testé sur site
Le plan de secours doit traiter séparément cinq incidents : perte du réseau, panne du serveur, coupure électrique, panne d'un contrôleur et indisponibilité du logiciel. Chacun a un effet différent sur les portes.
Une alimentation secourue couvre une coupure électrique, mais pas une panne du serveur. L'ANSSI recommande de contrôler la batterie de secours de chaque contrôleur régulièrement.
Autre point à surveiller : des journaux qui ne concordent pas après la reprise. Pendant un essai de coupure, provoquez des passages autorisés, des refus et une alarme. Comparez ensuite les journaux locaux et centraux pour repérer les événements manquants, les doublons et les écarts d'heure.
Refus expliqués et gestes attribués
Un refus que personne ne sait expliquer fait perdre du temps à l'opérateur. Le logiciel doit donc permettre de retrouver le motif propre à chaque tentative.
Pour comparer les logiciels, présentez un badge inconnu, puis un badge hors plage horaire, puis un badge valide sur une porte non autorisée. Sentrallia trace chaque passage, chaque refus avec sa raison et chaque geste d'un opérateur avec son nom. Il explique un refus contrôle par contrôle (badge, validité, droit sur la porte, horaires) et permet de tester à l'avance si une personne passera à une porte à un instant donné. Les passages faits pendant une coupure sont récupérés à la reprise. La CNIL recommande de supprimer les journaux d'accès non biométriques trois mois après leur enregistrement.
Parcours quotidiens et protection des données
Au quotidien, les visiteurs et les interphones génèrent la plus grande partie des ouvertures. S'ils sont gérés dans des outils à part, la sécurité du site dépend alors de papiers et d'appels qui ne laissent aucune trace.
Visiteurs sans gestion sur papier
Un parcours visiteur doit préciser qui autorise l'entrée, quelles zones sont accessibles, sur quel créneau et quand le droit expire. L'ANSSI recommande de limiter cette validité au strict nécessaire. Sentrallia prépare une visite sur un créneau, reçue par un hôte : le visiteur passe avec un code à six chiffres, ou un QR code sur les appareils qui le lisent, et reçoit son laissez-passer par un lien, sans compte à créer.
Interphones reliés à la décision d'ouverture
Un interphone géré dans un outil séparé oblige l'opérateur à changer d'écran pour traiter une entrée. Avec Sentrallia, il voit qui sonne, lui parle et ouvre la porte, depuis le poste, l'application ou un numéro de renvoi. Un appel sans réponse est renvoyé vers l'application de l'astreinte ou vers un numéro de téléphone.
Lors de l'essai, vérifiez où arrive l'appel et qui commande finalement la porte. L'ANSSI recommande en effet que l'interphone n'actionne pas directement le relais d'ouverture : la décision revient au contrôleur, placé en zone protégée.
Exploitation mobile et données personnelles
Les utilisateurs habilités peuvent ouvrir une porte, répondre à l'interphone et gérer badges et visiteurs depuis l'application mobile pour iPhone et Android. Ces données d'accès révèlent l'identité, les droits et les passages des personnes. Leur consultation doit donc se limiter à une finalité définie, et la consultation du CSE doit être examinée si le dispositif permet de contrôler l'activité des salariés, conformément à l'article L2312-38 du Code du travail.
L'exploitation du logiciel doit également permettre de vérifier les comptes d'administration, les mises à jour et la restauration des sauvegardes. Chez Sentrallia, aucune image n'est conservée dans un cloud.
Foire aux questions
Quelles sont les principales technologies de badge en contrôle d'accès ?
Les cartes à piste magnétique se lisent par contact, mais elles s'usent et se copient facilement. Le code d'accès évite de porter une carte, avec un risque de partage. Les badges RFID à 125 kHz fonctionnent sans contact et reposent parfois sur un identifiant peu protégé. Les cartes à puce à 13,56 MHz peuvent, selon leur configuration, utiliser du chiffrement.
Que vérifier lorsque l'administration du contrôle d'accès est hébergée ?
Vérifiez où sont stockées les données, leur disponibilité, les éventuels transferts hors de l'Espace économique européen et le fonctionnement des portes sans connexion. Une architecture hybride, qui combine une administration hébergée et des décisions prises localement, limite la dépendance au réseau.
Combien de temps conserver les journaux d'accès et les images associées ?
La CNIL recommande de supprimer les journaux d'accès non biométriques trois mois après leur enregistrement. Les journaux techniques d'administration peuvent relever d'une autre durée. Pour les images filmées au travail, la conservation ne doit pas dépasser un mois, et quelques jours suffisent en général. Une extraction ciblée reste possible si un incident le justifie.
Sources